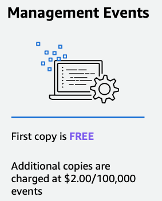
AWS CloudTrail prend en charge plusieurs flux, y compris des flux qui surveillent les mêmes événements. L'équipe de sécurité crée généralement un flux d'événements de gestion dans chaque compte AWS à des fins d'audit—ce flux (trail) est gratuit. Cependant, la création de flux d'événements de gestion supplémentaires qui dupliquent les événements enregistrés entraînera des frais.

Les sous-titres sont disponibles en anglais, français et espagnol. Cliquez ici pour obtenir la masterclass complète.
Comment identifier?
Vous pouvez identifier les flux CloudTrail dupliqués en utilisant les méthodes suivantes:
Dans notre rapport d'optimisation des coûts, vérifiez dans la section CLOUDTRAIL_Duplicate_Trails.
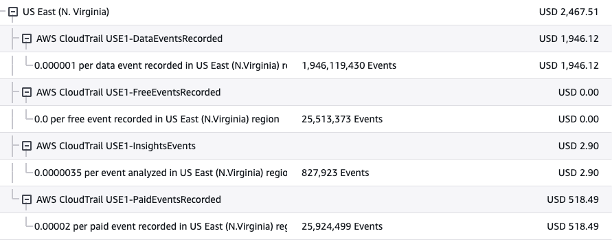
Dans la console AWS, accédez au service Cost Explorer. Filtrez par Type d'utilisation =<Région>-PaidEventsRecorded. Cela indique que des événements dupliqués sont enregistrés.
Dans la console AWS, allez à Facturation et gestion des coûts, puis sélectionnez la section Factures. Cliquez sur CloudTrail, suivi de votre région. Si vous voyez ÉvénementsPayésEnregistrés, vous avez des flux en double :
Comment corriger cela ?
Examinez vos flux CloudTrail pour identifier et éviter les doublons. Analysez l'activité API pour confirmer la redondance :
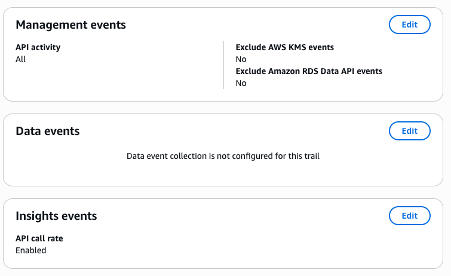
Dans la console AWS, allez dans le service CloudTrail, puis sélectionnez la section Trails. Choisissez le flux que vous souhaitez supprimer et cliquez sur Supprimer, ou arrêtez l'enregistrement si le flux n'est plus nécessaire.
Remarque : Si les flux CloudTrail sont provisionnés automatiquement (par exemple, via CloudFormation ou Terraform), mettez à jour votre infrastructure en tant que code (IaC) pour refléter ces changements.