Un secret dans AWS Secrets Manager est considéré non utilisé lorsqu'il n'est plus nécessaire mais continue à engendrer des frais mensuels. Supprimer les secrets non utilisés aide à réduire les coûts et à améliorer la sécurité.
Les sous-titres sont disponibles en anglais, français et espagnol. Cliquez ici pour obtenir la masterclass complète.
Comment identifier ?
Vous pouvez identifier les secrets non utilisés de Secrets Manager en utilisant les méthodes suivantes :
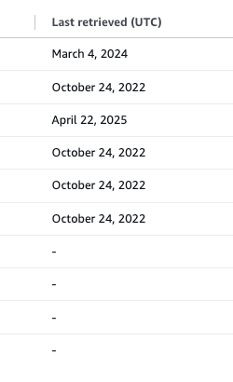
Dans la console AWS, accédez au service Secrets Manager. Vérifiez la colonne Dernière récupération pour chaque secret. Les secrets sans activité de récupération récente peuvent être non utilisés :
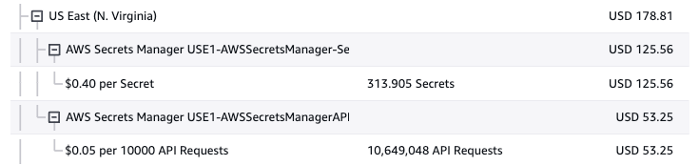
Dans la console AWS, allez à Facturation et gestion des coûts, puis sélectionnez la section Factures. Cliquez sur Secrets Manager, suivi de votre région. S'il n'y a aucune demande API dans une région pour un mois donné, les secrets dans cette région n'ont pas été utilisés :
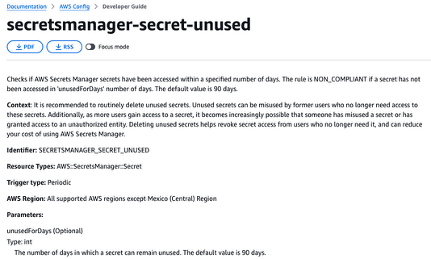
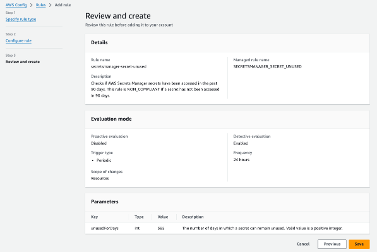
Dans AWS Config ou Security Hub, créez la règle gérée secretsmanager-secret-unused. Modifiez le paramètre unusedForDays pour spécifier le nombre de jours pendant lesquels un secret peut rester inutilisé (par défaut :90 jours):
Comment corriger cela ?
Assurez-vous que le secret ne sera pas nécessaire à l'avenir avant la suppression.
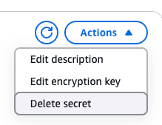
Dans la console AWS, allez dans le Gestionnaire de Secrets. Cliquez sur le secret que vous souhaitez supprimer, puis sélectionnez Actions > Supprimer le Secret :
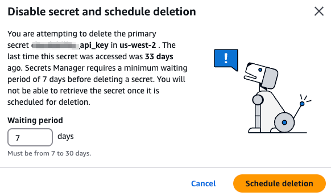
Définissez la période d'attente à 7 jours et cliquez sur Planifier la Suppression :
Remarque : Si les secrets sont provisionnés automatiquement (par exemple, via CloudFormation ou Terraform), mettez à jour votre infrastructure en tant que code (IaC) pour refléter ces changements.