Les passerelles NAT inutilisées (NAT Gateways) engendrent des coûts significatifs et doivent être supprimées lorsqu'elles ne sont plus nécessaires.
Les sous-titres sont disponibles en anglais, français et espagnol. Cliquez ici pour obtenir la masterclass complète.
Comment identifier ?
Pour déterminer si vous êtes impacté par des Passerelles NAT, utilisez les méthodes suivantes :
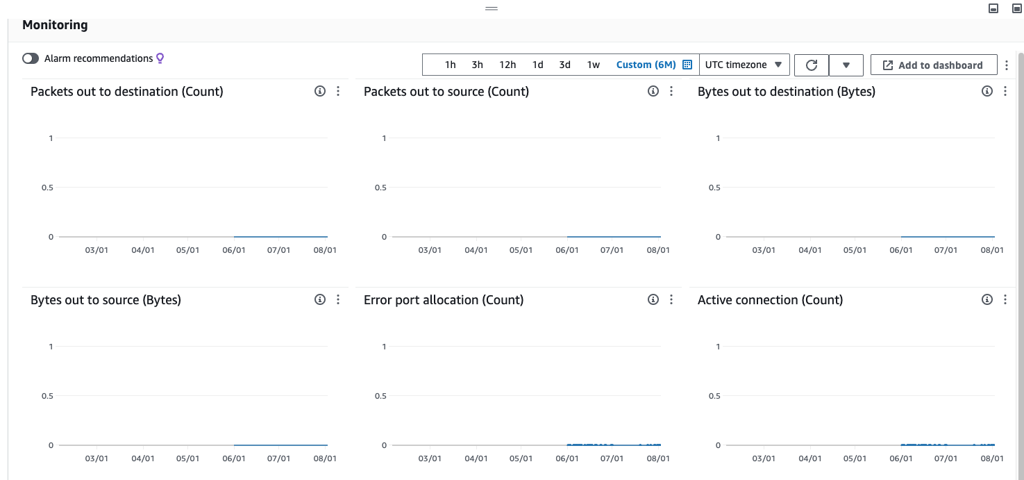
Dans la console AWS, accédez au service VPC, puis sélectionnez la section Passerelles NAT. Cliquez sur chaque Passerelle NAT pour voir ses détails, puis allez à l'onglet Surveillance. Examinez les diagrammes sur une longue période (par exemple, 6 mois). Une Passerelle NAT inutilisée affichera une activité minimale ou nulle, comme illustré ci-dessous :
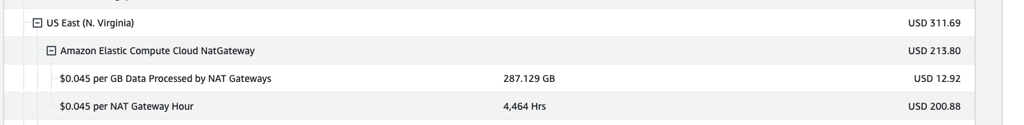
Dans la console AWS, allez à Facturation et gestion des coûts, puis sélectionnez la section Factures.Cliquez sur Elastic Compute Cloud (EC2), suivi de votre région, pour examiner les détails de facturation liés à vos Passerelles NAT.
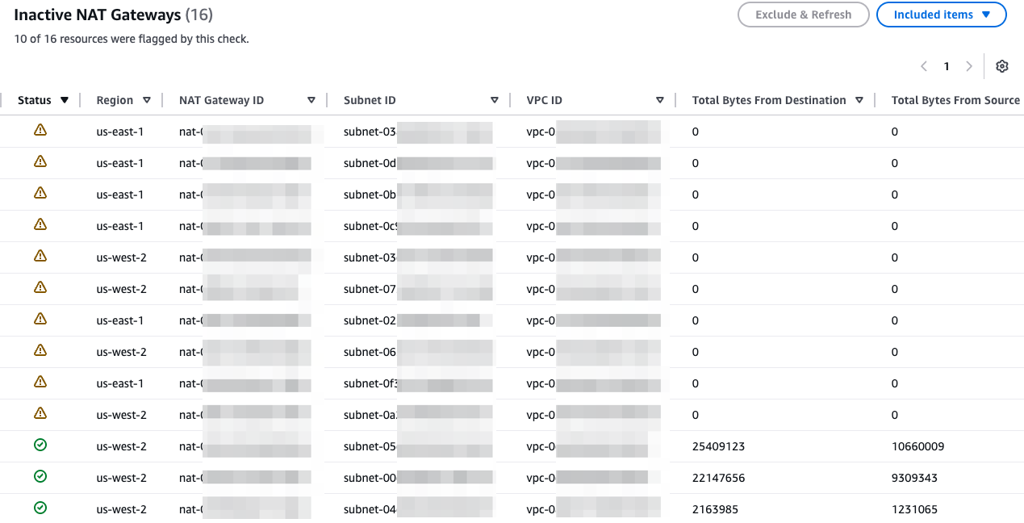
Dans la console AWS, ouvrez Trusted Advisor et accédez à l'optimisation des coûts. Recherchez les passerelles NAT inactives pour identifier les ressources inutilisées.
Comment corriger cela ?
Assurez-vous que la passerelle NAT n'est plus nécessaire avant de la supprimer.
Dans la console AWS, allez à VPC et sélectionnez les passerelles NAT. Choisissez la passerelle NAT que vous souhaitez supprimer, puis cliquez sur Actions > Supprimer la passerelle NAT.
Remarque : Si les passerelles NAT sont provisionnées automatiquement (par exemple, via CloudFormation ou Terraform), mettez à jour votre infrastructure en tant que code (IaC) pour éviter les recréations futures.