Journaux de flux VPC
Les journaux de flux VPC sont une fonctionnalité qui vous permet de capturer des informations sur le trafic IP entrant et sortant des interfaces réseau dans votre VPC.
Vous pouvez créer un journal de flux pour un VPC, sous-réseau, ou interface réseau.
Si vous créez un journal de flux pour un sous-réseau ou VPC, chaque interface réseau dans ce sous-réseau ou VPC est surveillée.
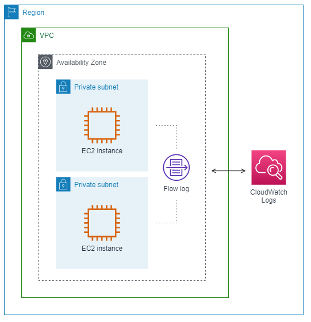
Pour créer un journal de flux, vous spécifiez :
La ressource pour laquelle créer le journal de flux,
Le type de trafic à capturer (trafic accepté, trafic rejeté ou tout le trafic),
Les destinations vers lesquelles vous souhaitez publier les données du journal de flux (CloudWatch Logs, S3 ou Amazon Data Firehose).
Après avoir créé un journal de flux, vous pouvez récupérer et afficher les enregistrements du journal de flux. Les journaux de flux peuvent vous aider dans plusieurs tâches, telles que :
Diagnostiquer des règles de groupe de sécurité trop restrictives,
Surveillance du trafic qui atteint votre instance,
Détermination de la direction du trafic vers et depuis les interfaces réseau.
Si vous publiez le journal de flux dans CloudWatch Logs, vous pouvez l'interroger en utilisant Log Insights.
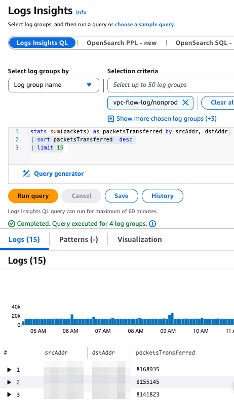
Les sous-titres sont disponibles en anglais, français et espagnol. Cliquez ici pour obtenir la masterclass complète.
Comment identifier ?
Utilisez Log Insights pour trouver des anomalies de coût. Les journaux de flux VPC peuvent être une ressource précieuse pour identifier et traiter les anomalies de coût dans votre environnement AWS. Voici quelques exemples :
Ressources inutilisées ou sous-utilisées : Vérifiez s'il y a un trafic réseau vers et depuis ces ressources. Sinon, elles pourraient être candidates à la résiliation ou au redimensionnement.
Transfert de données excessif : Détectez des volumes élevés de transfert de données entre zones de disponibilité ou régions, ce qui peut entraîner des coûts supplémentaires.
Trafic non autorisé ou malveillant : Identifiez des modèles de trafic inhabituels qui peuvent indiquer un accès non autorisé ou une activité malveillante, comme l'exfiltration de données.
Trafic élevé provenant d'IP ou de services spécifiques : Identifiez des adresses IP ou des services spécifiques générant une quantité disproportionnée de trafic, ce qui pourrait indiquer une inefficacité de conception d'application.
Comment réparer ?
Créer un groupe de journaux de flux VPC et le publier sur CloudWatch Logs.
Utilisez les requêtes d'exemple fournies par AWS pour enquêter sur le trafic.
Comprenez l'utilisation du trafic de votre charge de travail et trouvez les anomalies.
Contactez le support AWS pour vous aider à comprendre les coûts excessifs.